Содержание статьи
Конфиденциальный документооборот — это порядок, при котором документы с ограниченным доступом создают, согласуют, учитывают, хранят и уничтожают по заранее утверждённым правилам, а видят их только те, кому это положено. В коммерческой компании к таким документам относятся договорные условия, финансовые и кадровые данные, проектная документация. Разберём, как выстроить конфиденциальное делопроизводство в системе электронного документооборота (СЭД): что считать конфиденциальной информацией, как оформить гриф «Конфиденциально», составить перечень, вести учёт и какие механизмы защиты нужны. Нормы приведены по состоянию на 13 ноября 2026 года; состав перечня и режим определяет организация вместе с юристом.
Конфиденциальность чаще всего ломается не из-за взлома, а из-за бытовых мелочей: документ с ценовыми условиями лежит в общей папке отдела, а доступ сотрудника, перешедшего в другое подразделение, никто не закрыл. Поэтому правила и перечень мы обсуждаем до настройки системы, а не после.
Что такое конфиденциальный документооборот
Конфиденциальный документооборот — это движение документов, доступ к которым организация ограничила: от создания до уничтожения. От обычного он отличается тремя вещами. Документ маркируется, круг лиц, которым он доступен, определён заранее, а каждое обращение к нему фиксируется. Если хотя бы одного из трёх нет, перед вами просто документ с пометкой, а не защищённый процесс.
Конфиденциальная информация и конфиденциальные документы: что к ним относится
Конфиденциальная информация в документообороте — это сведения, доступ к которым ограничен законом или решением организации. Закон об информации (149-ФЗ, ст. 9, ч. 2) требует соблюдать конфиденциальность информации, доступ к которой ограничен федеральными законами и актами Президента. Перечень видов таких сведений утверждён Указом Президента от 06.03.1997 № 188: в нём семь категорий, среди которых персональные данные, служебная, профессиональная и коммерческая тайна.
Для бизнеса чаще всего значимы две категории: коммерческая тайна и персональные данные (ПДн). Конфиденциальные документы — носители такой информации: договоры с особыми условиями, финансовые расчёты, кадровые дела, проектные материалы. Слово «конфиденциальный» шире термина «коммерческая тайна»: режим коммерческой тайны действует, только если выполнены все меры охраны (о них ниже). Конфиденциальность ПДн закреплена отдельно — в 152-ФЗ, ст. 7.
- Коммерческая тайна — режим охраны информации
- Режим считается установленным после того, как обладатель информации принял все меры охраны, перечисленные в ст. 10 закона № 98-ФЗ. Одного грифа для этого недостаточно.
- Конфиденциальный документ — рабочее определение
- Документ, содержащий информацию с ограниченным доступом, который обращается по правилам, закреплённым в локальном акте организации: с грифом, учётом и контролем доступа.
Конфиденциальное делопроизводство и конфиденциальный документооборот: в чём разница
Конфиденциальное делопроизводство — это правила: что считать конфиденциальным, как оформлять, учитывать, хранить и уничтожать такие документы и кто за это отвечает. Конфиденциальный документооборот — те же правила в движении: маршруты согласования, передача, выдача доступа. Первое фиксируется в положении и перечне, второе настраивается в системе. Без правил система не знает, что защищать, а правила без системы остаются на бумаге.
Чем конфиденциальный документооборот отличается от обычного
Различия видны по этапам жизни документа. Таблица показывает типовой подход; правила организация закрепляет в своём положении.
| Критерий | Обычный документ | Конфиденциальный документ |
|---|---|---|
| Доступ | Открыт сотрудникам по должности и подразделению | Только персонально названному кругу лиц ✓ |
| Маркировка | Не требуется | Гриф (пометка) об ограничении доступа ✓ |
| Учёт | Общий регистр документов | Отдельный учёт документов и лиц, получивших доступ ✓ |
| Хранение | Общие дела и папки | Ограниченное место: отдельное дело или раздел с закрытыми правами ✓ |
| Копирование | Свободное | По разрешению ответственного, копии учитываются ✓ |
| Передача | Почта, мессенджеры, общие диски | Внутри системы или по защищённому каналу, внешним получателям — по договору ✓ |
| Уничтожение | По истечении срока хранения | По порядку, который определяет организация, с актом ✓ |
| Контроль | Выборочный | Регулярный: журнал действий и пересмотр прав ✓ |
Гриф «Конфиденциально»: как оформить и чем он отличается от других
Закон не обязывает ставить гриф «Конфиденциально» на любой документ с конфиденциальной информацией: общей нормы в проверенных актах нет. Пометку и порядок обращения организация устанавливает локальным актом. Исключение одно: для режима коммерческой тайны обязателен гриф «Коммерческая тайна».
Гриф (пометка) об ограничении доступа: реквизит по ГОСТ Р 7.0.97-2025
Оформление организационно-распорядительных документов задаёт ГОСТ Р 7.0.97-2025. Он действует с 18 августа 2025 года и заменил редакцию 2016 года (приказ Росстандарта от 26.06.2025 № 622-ст). Гриф там — реквизит «гриф (пометка) об ограничении доступа к документу» (п. 5.14). Его проставляют в правом верхнем углу первого листа, если в документе есть информация, доступ к которой ограничен законодательством. В состав грифа входит ограничительная надпись («Для служебного пользования», «Коммерческая тайна», «Конфиденциально» или иная) и номер экземпляра: «Конфиденциально, экз. № 2».
Виды грифов организации должны соответствовать законодательству и быть закреплены в локальных актах. Сам стандарт применяется добровольно (162-ФЗ, ст. 26, ч. 1), поэтому обязательным для компании он становится после приказа или положения, которое на него ссылается.
Гриф — одна из пяти мер, а не весь режим. По ст. 10 закона № 98-ФЗ (ред. от 08.08.2024) режим коммерческой тайны считается установленным после принятия всех мер:
- определён перечень информации, составляющей коммерческую тайну;
- ограничен доступ: установлены порядок обращения и контроль его соблюдения;
- ведётся учёт лиц, получивших доступ к информации;
- урегулированы отношения с работниками (трудовые договоры) и контрагентами (гражданско-правовые договоры);
- на носители нанесён гриф «Коммерческая тайна» с указанием обладателя: для юридического лица — полного наименования и места нахождения.
«Конфиденциально», «Коммерческая тайна» и «ДСП»: в чём различие (справочно)
Три надписи часто путают, хотя основания у них разные.
- «Коммерческая тайна» — гриф по ст. 10 закона № 98-ФЗ. Обязателен для режима коммерческой тайны и всегда сопровождается данными обладателя информации.
- «Конфиденциально» — пометка по решению организации. Единой нормы нет, ГОСТ лишь называет её примером надписи. В положении стоит прямо записать, что она означает и чем отличается от коммерческой тайны.
- «Для служебного пользования» («ДСП») — пометка из Положения, утверждённого постановлением Правительства от 03.11.1994 № 1233 (ред. от 04.03.2026). Для федеральных органов исполнительной власти и подведомственных организаций она обязательна. Остальным юридическим лицам с 13 марта 2026 года Положение рекомендовано.
Для коммерческой компании пометка «ДСП» обязательной не является. Но и считать, что она касается только органов власти, нельзя: с 13 марта 2026 года Положение рекомендовано иным юридическим лицам. Отдельный режим работы с такими пометками в статье не рассматривается.
Документооборот с грифом: как гриф влияет на маршрут и доступ в СЭД
В электронной системе гриф — не только надпись на документе, но и атрибут карточки. Он определяет, кто сможет открыть документ и его вложения и кого можно включить в маршрут согласования. Документооборот с грифом устроен так, что доступ получают только пользователи с персональным допуском, а не все сотрудники отдела. Маршрут типового документа с грифом выглядит так.
-
Создание
Автор выбирает гриф и получателей из утверждённого круга.
-
Согласование ограниченным кругом
В маршруте только те, у кого есть допуск.
-
Подписание
Подписывает уполномоченное лицо.
-
Учёт
Отдельный регистр: экземпляры и лица, получившие доступ.
-
Хранение в архиве
Дело номенклатуры с закрытыми правами.
-
Уничтожение
После срока хранения дело выделяют к уничтожению, составляют акт.
Перечень конфиденциальных документов: как составить
Перечень конфиденциальных документов — основа всего порядка: пока не определено, что именно защищаем, невозможно ни поставить гриф, ни ограничить доступ. Для коммерческой тайны это прямое требование закона: первая из пяти мер — определение перечня информации (ст. 10 закона № 98-ФЗ). Перечень без грифа работает, а гриф без перечня превращается в украшение.
Что включить и кто утверждает
Хороший перечень описывает не файлы, а категории информации и типы документов. Для каждой указывают обладателя, гриф, круг лиц с доступом и условие снятия ограничения. Слишком широкий перечень («всё, что связано с клиентами») невозможно соблюдать, слишком узкий оставляет дыры.
Готовят перечень владельцы информации, юрист, специалист по информационной безопасности и служба делопроизводства; утверждает руководитель приказом. Работников знакомят с ним под подпись, а условия о неразглашении закрепляют в трудовых договорах и в договорах с контрагентами — это четвёртая мера из закона о коммерческой тайне.
Какие документы чаще всего попадают в перечень
Универсального списка нет: итоговый перечень утверждает организация. Но в большинстве компаний он строится вокруг одних и тех же типов документов.
| Тип документа | Почему может быть конфиденциальным | Кто обычно отвечает за перечень |
|---|---|---|
| Договоры и условия | Цены, скидки, штрафы и сроки — конкурентам и другим клиентам их знать не нужно | Юридическая служба, руководитель коммерческого блока |
| Финансовая отчётность до публикации | Данные раскрываются в установленный срок; до этого момента их разглашение вредит компании | Финансовая служба |
| Кадровые и персональные данные | Это ПДн: операторы не вправе раскрывать их третьим лицам без согласия субъекта (152-ФЗ, ст. 7) | Кадровая служба, ответственный за обработку ПДн |
| Технические и проектные документы | Решения и разработки, которые составляют конкурентное преимущество | Технический директор, руководители проектов |
| Коммерческие предложения и ценовые условия | Расчёт цены показывает маржу и стратегию переговоров | Коммерческая служба |
| Документы по закупкам и тендерам | Заявки и расчёты до подведения итогов, внутренние оценки поставщиков | Служба закупок |
| Переписка по сделкам | Содержит условия и планы сторон, ещё не оформленные договором | Руководитель сделки, юридическая служба |
Как организовать конфиденциальный документооборот: пошагово
Организация конфиденциального документооборота складывается из четырёх решений: кто отвечает, как учитываем, как храним и передаём, как уничтожаем. Если ответ записан в положении, работа с конфиденциальными документами не зависит от памяти отдельных сотрудников. Это и есть организация конфиденциального делопроизводства.
Положение и ответственные
Положение о конфиденциальном делопроизводстве — главный локальный акт. Юридический текст «под копирование» не нужен, достаточно разделов, у каждого из которых понятное назначение.
- Область применения: на какие документы распространяется положение и что означает каждый гриф.
- Перечень и грифы: порядок присвоения и снятия грифа.
- Ответственные и допуск: кто отвечает за делопроизводство, доступ и контроль, как работник получает допуск.
- Порядок обращения: создание, учёт, хранение, копирование, передача, уничтожение.
- Контроль и ответственность: проверки, действия при утечке или потере.
Учёт и регистрация конфиденциальных документов
Учёт конфиденциальных документов отвечает на три вопроса: какие документы есть, у кого они находятся и кто получал к ним доступ. Для этого заводят отдельный регистр или отдельную группу регистрации. В записи фиксируют регистрационный номер, гриф, число экземпляров, получателей и даты. Учёт лиц, получивших доступ, — отдельная мера охраны коммерческой тайны по закону № 98-ФЗ. В электронной системе регистрация и история действий с документом ведутся автоматически.
Хранение, копирование и передача
Конфиденциальные документы не должны лежать в общих папках и на общих дисках: хранить их нужно в отдельном деле или разделе с закрытыми правами. Копирование и печать разрешает ответственный, каждую копию учитывают как экземпляр. Передавать документ стоит внутри системы или по защищённому каналу: письмо из обычной почты можно переслать дальше, а следов получения не останется. Внешним получателям документ выдают по договору с условием о конфиденциальности.
Начните с одного подразделения, где конфиденциальных документов больше всего, — договорного отдела или отдела кадров. Пилот на реальных документах быстро покажет неудобные пункты положения.
Уничтожение и архив
Единых сроков и способов уничтожения для коммерческой тайны закон не устанавливает: порядок обращения определяет обладатель информации. Общая обязанность организаций — обеспечивать сохранность архивных документов в течение установленных сроков (125-ФЗ, ст. 17); сроки задают перечни документов, их нужно сверять отдельно. Персональные данные после достижения цели обработки уничтожают в срок до тридцати дней, с оговорками (152-ФЗ, ст. 21, ч. 4). В положении запишите, кто решает об уничтожении, как выделяют дела с истёкшим сроком и как оформляется акт об уничтожении документов. В электронном архиве для этого есть номенклатура дел и выделение дел к уничтожению.
-
Определите, что защищаете
Соберите категории информации и составьте перечень.
-
Утвердите перечень приказом
Назначьте ответственных.
-
Выберите и закрепите грифы
Определите, кто и когда их присваивает.
-
Напишите положение
От создания до уничтожения документа.
-
Урегулируйте отношения с работниками и контрагентами
Условия о конфиденциальности — в трудовые договоры и договоры с контрагентами.
-
Выдайте допуски
Определите круг лиц и ознакомьте их с правилами под подпись.
-
Настройте роли и грифы в системе
Перечень — в справочники, допуск — в права.
-
Включите журнал и учёт
Регистрация действий должна работать с первого дня.
-
Назначьте регулярный пересмотр прав
При увольнении, переводе и по графику из положения.
-
Проверяйте и обновляйте
Раз в год сверяйте перечень, положение и нормы с актуальными редакциями.
Защищённый документооборот: что должна обеспечивать электронная система
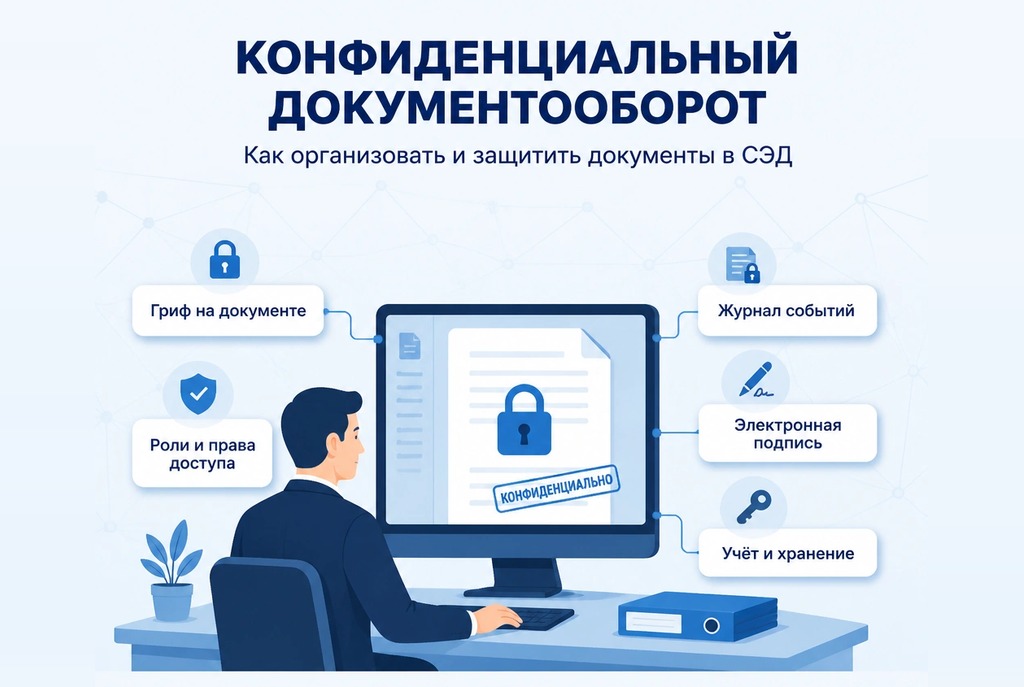
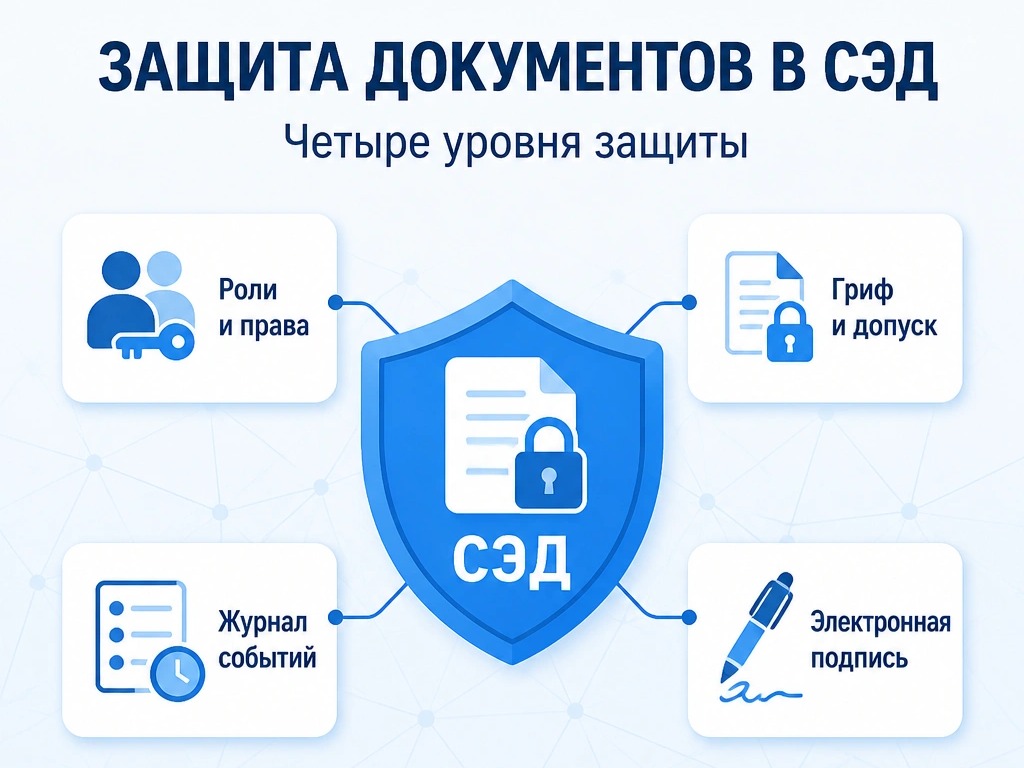
Защищённый документооборот — это конфиденциальный порядок, перенесённый в систему так, что правила не зависят от дисциплины отдельных людей. Защита электронного документооборота складывается из организационных мер (положение, допуск, обучение) и технических: ролей, журнала событий, подписи и контроля доступа. Безопасность электронного документооборота держится на обеих частях. Защищённый электронный документооборот внутри организации требует системы, которая их обеспечивает: система защищённого электронного документооборота должна уметь всё, что описано ниже. Выбор оператора обмена между компаниями — отдельная тема.
Права доступа и разграничение: роли, грифы, допуск
Основа безопасности электронного документооборота — разграничение доступа по принципу «минимально необходимые права». Ролевая модель доступа должна разделять права в зависимости от служебного положения и поддерживать роли на разных уровнях, вплоть до уровня базы данных, и надёжно идентифицировать пользователя. Доступ к документам с грифом должны получать только пользователи с персональным допуском. Право читать содержимое вложений настраивается отдельно: пользователь может видеть карточку, но не открывать файл.
Журнал событий и контроль действий
Защищённый документооборот невозможен без следов. Журнал событий безопасности фиксирует действия пользователей и администраторов: кто, когда и что сделал с документом или с правами. Он нужен, чтобы расследовать инцидент и замечать нарушения до него. У администратора информационной безопасности должно быть собственное рабочее место с доступом к журналу, а не выгрузки по запросу ИТ-службы.
Электронная подпись и юридическая значимость
Электронная подпись (ЭП) подтверждает автора документа и его неизменность, но не скрывает содержимое: для этого служит шифрование. Подпись дополняет разграничение прав, а не заменяет его. В системе для этого используют встроенные сервисы подписи, в том числе с внешними сертифицированными средствами криптографической защиты информации (СКЗИ). Чем различаются простая, неквалифицированная и квалифицированная подпись, мы разобрали в статье «Виды электронной подписи».
Отдельные контуры для организаций холдинга
В холдинге одну систему часто используют несколько юридических лиц. Тогда у каждой организации должен быть свой контур: независимая структура и независимые права доступа, а документы одной организации не видны другим даже в одном экземпляре системы. Передача между организациями должна быть осознанным действием, а не побочным эффектом общей настройки.
Угрозы и меры
Таблица связывает типовые угрозы с мерами и показывает, как каждая мера реализуется в СЭД.
| Угроза | Мера | Как это выглядит в СЭД |
|---|---|---|
| Доступ лишнего сотрудника (внутренний нарушитель) | Разграничение по ролям и грифам, персональный допуск | Документ с грифом открывают только пользователи с допуском |
| Копирование и пересылка | Ограничение чтения содержимого, передача внутри системы | Право читать вложения настраивается отдельно от права видеть карточку |
| Подмена документа | Электронная подпись, сертифицированные СКЗИ | Встроенные сервисы подписи, в том числе усиленной |
| Потеря следов действий | Журнал событий безопасности | Регистрация событий безопасности; рабочее место администратора ИБ |
| Утечка при передаче между организациями холдинга | Независимые контуры организаций | У каждой организации свои права и структура; к чужим документам доступа нет |
| Права остаются у уволенного или переведённого сотрудника | Пересмотр прав, передача дел, контроль доступа | «Передача дел» переносит права к другому сотруднику; аудиторы — доступ только на чтение; замещающие учитываются отдельно |
Ни одна система не исключает утечки полностью. Перечисленные меры снижают риск и сокращают время расследования, но остаются человеческий фактор и правила, которые не соблюдаются. Поэтому технические меры работают только вместе с положением, допуском и обучением сотрудников.
Как это выглядит на практике
Несколько проектов «ИнтерТраст», в которых права доступа, независимые контуры организаций и электронная подпись встроены в документооборот заказчика.
 Финансы · 2024
Подписание КЭП и настроенные права доступа в СЭД госкорпорации
Государственная корпорация ВЭБ.РФ
При переходе на импортонезависимую версию CompanyMedia в системе настроили права доступа, подключили сервис подписания квалифицированной электронной подписью и обмен через МЭДО. В системе работает 2 500 пользователей.
Читать историю →
 Госуправление · 2020
Независимые контуры организаций в одном экземпляре системы
Правительство Новосибирской области
К СЭДД подключили 454 органа местного самоуправления и 116 медицинских учреждений. У каждой организации своя структура и свои права доступа: документы других организаций ей не видны.
Читать историю →
 Госуправление · 2023
Единая среда для органов власти региона с независимыми контурами
Правительство Воронежской области
В 2023 году систему перевели на CompanyMedia 7.1 и подключили сервис «Мульти СО» для независимых контуров документооборота в единой среде. Подключено 6 135 пользователей, из них 1 236 — сотрудники местных администраций.
Читать историю →
 ОПК · 2017–2018
Импортонезависимая СЭД на предприятии ОПК
АО «Корпорация «Комета»
Импортонезависимость была одним из главных требований к системе для предприятия оборонно-промышленного комплекса. Внедрили CompanyMedia 5 с интеграцией с ERP; пользователей — более 900.
Читать историю →
Система конфиденциального документооборота: на что смотреть при выборе
Система конфиденциального документооборота — не отдельный класс программ, а СЭД, в которой перечисленные механизмы встроены и проверяемы. Рейтинг тут не поможет: у каждой организации свои грифы и структура. Помогает список критериев и проверка каждого на реальных документах — чек-лист ниже.
| Критерий | Что проверить | Красный флаг |
|---|---|---|
| Разграничение доступа | Роли, грифы и персональный допуск; отдельное право на чтение вложений | Права только на уровне подразделения или «всё или ничего» |
| Журнал событий | Фиксация действий пользователей и администраторов; рабочее место администратора ИБ | Журнал доступен только разработчику или не хранит действия администраторов |
| Электронная подпись | Какие виды подписи поддерживаются и с какими СКЗИ работает система | Подпись только «для вида», без проверки и привязки к сертифицированным средствам |
| Увольнение и перевод | Есть ли механизм передачи прав, режим «только чтение» для аудиторов, учёт замещений | Права снимают вручную, по заявкам в ИТ-службу |
| Контуры организаций | Независимые права и структура для каждой организации в одной системе | Общий справочник и общие права для всех юридических лиц холдинга |
| Архив и уничтожение | Номенклатура дел, выделение дел к уничтожению, акт | Удаление документов «кнопкой» без акта и следа в журнале |
| Происхождение программы | Запись в реестре российского ПО, российская платформа, список совместимого базового ПО | Критичные компоненты зависят от решений, которые могут стать недоступны |
| Пилот на реальных данных | Сценарий: создать документ с грифом, согласовать узким кругом, закрыть доступ после увольнения | Показывают только заранее подготовленный демо-стенд |
Хорошая проверка — репетиция инцидента: попросите показать в интерфейсе, кто открывал документ за последний месяц и как за минуту закрыть доступ сотруднику, перешедшему в другое подразделение.
Ошибки при организации конфиденциального документооборота
Большинство случаев, когда происходит утечка информации, связано не со злым умыслом, а с пробелами в организации. Семь ошибок встречаются чаще других.
- Гриф есть, перечня нет. Сотрудники не знают, что защищать, и ставят гриф по настроению.
- Доступ «всем сотрудникам отдела». Права выдают по подразделению, а не по задаче.
- Пересылка по обычной почте и мессенджерам. Документ выходит из-под контроля после отправки.
- Конфиденциальные документы лежат в общей папке. Удобно сотрудникам, но худший вариант для защиты.
- Не ведётся журнал действий. Невозможно установить, кто открывал документ.
- Нет порядка уничтожения. Документы копятся годами, старые архивы остаются без контроля.
- Права не пересматриваются при увольнении и переходе в другой отдел. Сотрудник сохраняет доступ к документам прежней должности.
Конфиденциальный документооборот в 2026 году: что учесть
Нормы меняются, а часть материалов в интернете устарела. Перед закреплением правил сверьте актуальные редакции.
Ст. 10 закона № 98-ФЗ (ред. от 08.08.2024), Указ Президента от 06.03.1997 № 188 (ред. от 13.07.2015), приказ Росстандарта № 622-ст, ст. 21 закона № 152-ФЗ — редакции на 13.11.2026.
Что важно знать в 2026 году:
- закон о коммерческой тайне менялся в последний раз 8 августа 2024 года; поправок 2025–2026 годов в проверенных источниках нет;
- ГОСТ Р 7.0.97-2016 заменён: ссылаться нужно на редакцию 2025 года, где реквизит называется «гриф (пометка) об ограничении доступа к документу»;
- постановление № 1233 изменено 4 марта 2026 года: с 13 марта Положение о пометке «ДСП» рекомендовано иным юридическим лицам, а не только органам власти;
- перечень Указа № 188 включает семь категорий: седьмая категория введена в 2015 году, поэтому число «шесть» в старых материалах устарело.
Вторая тема года — импортонезависимость: при выборе системы проверяйте запись программы в реестре российского ПО и базовое программное обеспечение, на котором она работает.
FAQ — часто задаваемые вопросы о конфиденциальном документообороте
Чем конфиденциальный документооборот отличается от обычного?
У конфиденциального документа есть гриф, заранее определённый круг лиц с допуском и отдельный учёт. Действия с ним фиксируются, а копирование, передача и уничтожение идут по утверждённому порядку. У обычного документа доступ определяется должностью или подразделением.
Нужен ли гриф «Конфиденциально» на каждом документе?
Закон такого требования не содержит: общей обязанности ставить этот гриф в проверенных нормах нет. Исключение — гриф «Коммерческая тайна», обязательный для режима коммерческой тайны (ст. 10 закона № 98-ФЗ). Порядок использования пометки «Конфиденциально» организация закрепляет локальным актом.
Чем гриф «Конфиденциально» отличается от «Коммерческая тайна» и «ДСП»?
«Коммерческая тайна» — гриф по закону № 98-ФЗ с указанием обладателя информации. «Конфиденциально» — пометка по решению организации. «ДСП» — пометка из постановления № 1233: обязательная для федеральных органов исполнительной власти и подведомственных организаций, для остальных юридических лиц с 13.03.2026 рекомендованная.
Можно ли вести конфиденциальный документооборот в электронной системе?
Да, если система разграничивает доступ по ролям, грифам и персональному допуску, ведёт журнал событий безопасности и поддерживает электронную подпись. Правила работы закрепляют в положении. Систему стоит проверить на реальных сценариях, а не на демо-данных.
Как ограничить доступ к документу в СЭД?
Задайте гриф в карточке и включите в допуск только тех, кому документ нужен для работы. Доступ к вложениям настраивается отдельно: пользователь может видеть карточку, но не читать файл. При смене должности права пересматривают: передают другому сотруднику или закрывают.
Нужна ли электронная подпись для конфиденциальных документов?
Нужна, когда документ должен быть юридически значимым и защищённым от подмены: подпись подтверждает автора и неизменность. Скрыть содержимое она не может, поэтому дополняет ограничение доступа. Вид подписи определяют по документу и договорённостям сторон.
Как хранить и уничтожать конфиденциальные документы?
Хранить отдельно от общих дел, с закрытыми правами. Для коммерческой тайны закон не задаёт сроков и способа уничтожения: порядок определяет обладатель. Общие нормы — сохранность архивных документов в установленные сроки (125-ФЗ, ст. 17) и уничтожение ПДн в срок до 30 дней после достижения цели обработки (152-ФЗ, ст. 21), с оговорками.
Можно ли пересылать конфиденциальные документы по электронной почте?
Лучше нет: письмо можно переслать дальше, а следов получения в системе не останется. Внутри организации передавайте документ через СЭД, внешним получателям — по защищённому каналу и по договору с условием о конфиденциальности. Если почта допускается, это нужно прямо разрешить в положении.
Кто отвечает за конфиденциальное делопроизводство в организации?
Общая ответственность лежит на руководителе, который утверждает перечень и положение. Практическую работу ведёт назначенный сотрудник службы делопроизводства вместе со специалистом по информационной безопасности. Распределение ролей фиксируют в положении.
Что делать при утечке или потере конфиденциального документа?
Сообщить ответственному и в службу безопасности, зафиксировать обстоятельства и по журналу событий установить, кто имел доступ. Затем ограничить доступ и действовать по порядку из положения. Правовую оценку и дальнейшие шаги согласуйте с юристом.
Итог: с чего начать
- Конфиденциальный документооборот — это перечень, гриф, допуск, учёт и контроль, а не одна пометка на документе.
- Закон не требует грифа «Конфиденциально» на всех документах; обязателен гриф «Коммерческая тайна» для режима коммерческой тайны.
- Режим коммерческой тайны — это пять мер, а гриф лишь одна из них.
- В электронной системе защиту дают роли, персональный допуск, журнал событий, подпись и контуры организаций.
- Права нужно пересматривать при каждом увольнении и переводе сотрудника.
Начинать стоит не с выбора системы, а с перечня и положения: без них любая система защищает неизвестно что. Составьте перечень, утвердите приказом, закрепите грифы и ответственных, затем проверьте на пилоте, как эти правила воспроизводит система. Нормативные ссылки сверяйте с актуальными редакциями, спорные вопросы режима согласуйте с юристом.
Если правила уже есть и нужна система, в которой они работают, посмотрите на СЭД CompanyMedia от «ИнтерТраст». В ней доступ к документам с грифом получают только пользователи с персональным допуском; есть ролевая модель, рабочее место администратора информационной безопасности, журнал событий безопасности, встроенные сервисы электронной подписи (в том числе с внешними сертифицированными СКЗИ), номенклатура дел с выделением дел к уничтожению; каждая организация в одном экземпляре работает в независимом контуре. Система входит в реестр российского ПО (№ 871), компания работает с 1994 года, а лицензии ФСТЭК № 0965 и № 2192 и ФСБ № 0015144 и № 0015143 дают право разрабатывать и производить средства защиты конфиденциальной информации (сертификаты и лицензии). Подробнее — «защищённый документооборот для ОПК» и «Защита информации и управление доступом».
Запросите демонстрацию — эксперты покажут, как настроить гриф, допуск и журнал на ваших документах. Телефон: +7 (495) 956-79-28, почта: sales@intertrust.ru.
Продукты в статье
Решения ИнтерТраст для защищённого документооборота.
СЭД на собственной платформе ActiveFrame 5 из реестра российского ПО.
- Грифы доступа и персональный допуск
- Журнал событий безопасности
- Независимые контуры организаций
Решение с ролевым доступом, рабочим местом администратора информационной безопасности и подписью.
- Ролевой доступ и грифы
- Электронная подпись с сертифицированными СКЗИ
- Номенклатура дел и архив
Сколько стоит? Лицензия «Универсальное рабочее место» — 6 000 ₽, сервер ActiveFrame — 18 000 ₽. Базовая редакция, до 100 пользователей, НДС не облагается.
Стоимость Задать вопрос